

V2G PKI зсередини — хто видає сертифікати і чому без них ваша станція безсильна
Продовжуємо разом заглядати під капот V2G. Тепер про те, що відбувається у 5-секундному крипто-рукостисканні: хто підписав ваш сертифікат, як працює довіра між авто і станцією, і чому багато станцій на ринку залишаються концептами без верифікованих тестів з реальними авто.
V2G PKI — це ієрархія цифрових підписів, де всі дороги ведуть до V2G Root CA, контрольованого CharIN і Hubject (обидві у Берліні). У одній зарядній сесії живе 4 сертифікати на різних сторонах. Станція з заводу може мати самопідписаний OEM-сертифікат — це нормальний стартовий стан. При підключенні до OCPP вона формує CSR запит і отримує справжні production-сертифікати від CPO, які вже мають ланцюжок до V2G Root. Червоний прапор — коли станція не вміє цього OCPP-flow і назавжди залишається з заводським самопідписаним.
У попередній статті ми розбирали стек ISO 15118 шар за шаром. Один момент ми тоді обійшли — а він важливий. Коли авто пред'явило свій сертифікат, звідки станція знала, що цей сертифікат не намальований у Paint?
Хто його видав? Чому власник Audi e-tron з Кельна може під'їхати до зарядки у Львові і за дві секунди отримати рахунок до себе додому, через 2000 кілометрів? Як зловмисник у Стокгольмі не може скопіювати чужий сертифікат і ходити заряджатись безкоштовно?
Відповідь коротка: V2G PKI. Цілий світ цифрових підписів, у якому всі дороги ведуть до двох берлінських компаній — CharIN і Hubject. Ця стаття — про те, що це таке, і чому це настільки складно, що багато станцій на ринку залишаються концептами без реальних тестів з конкретними авто. Робочих рішень з валідним PKI і верифікованою сумісністю — небагато: Wallbox Quasar 2 з Kia EV9, OnCharger з Rivian R1T, Jaguar i-Pace, Tesla Model 3/Y, Kia EV9, Lucid Air, Ford F-150 Lightning, плюс кілька інших. Решта — поки що папір (обіцяють робочі концепти на 2027 рік, подивимось що вийде).
1. PKI на пальцях — Visa, банк, картка
Уявіть свою банківську картку. Що відбувається коли ви прикладаєте її до терміналу в магазині?
Терміналу нема жодного способу самостійно дізнатись чи це справжня картка. Він не може зателефонувати у Visa за кожним випадком. Тому використовується трюк: на картці є цифровий підпис вашого банку. Термінал перевіряє цей підпис криптографічно і дивиться — а хто підписав сам банк? Visa. А Visa термінал знає і довіряє від народження. Її публічний ключ зашитий у пам'ять терміналу при виготовленні.
Ось це і є PKI — Public Key Infrastructure. Ієрархічне дерево довіри, де всі стрілки ведуть до "кореня", якому довіряють всі сторони.
У V2G рівно те саме. Тільки замість Visa тут CharIN і Hubject. Замість банку — це Sub-CA (intermediate Certificate Authority) для виробника авто, для оператора зарядок, для білінгу. Замість картки — сертифікат у вашому авто або у станції. А станції, такі як Wallbox Quasar 2 на 11 кВт чи OnCharger V2G 15 кВт, перевіряють підпис від довіреного V2G Root відразу, як тільки авто пред'явить свій сертифікат — за мілісекунди, ще до того, як перший ампер пішов у батарею.
2. V2G PKI ієрархія — 3 рівні і 5 акторів
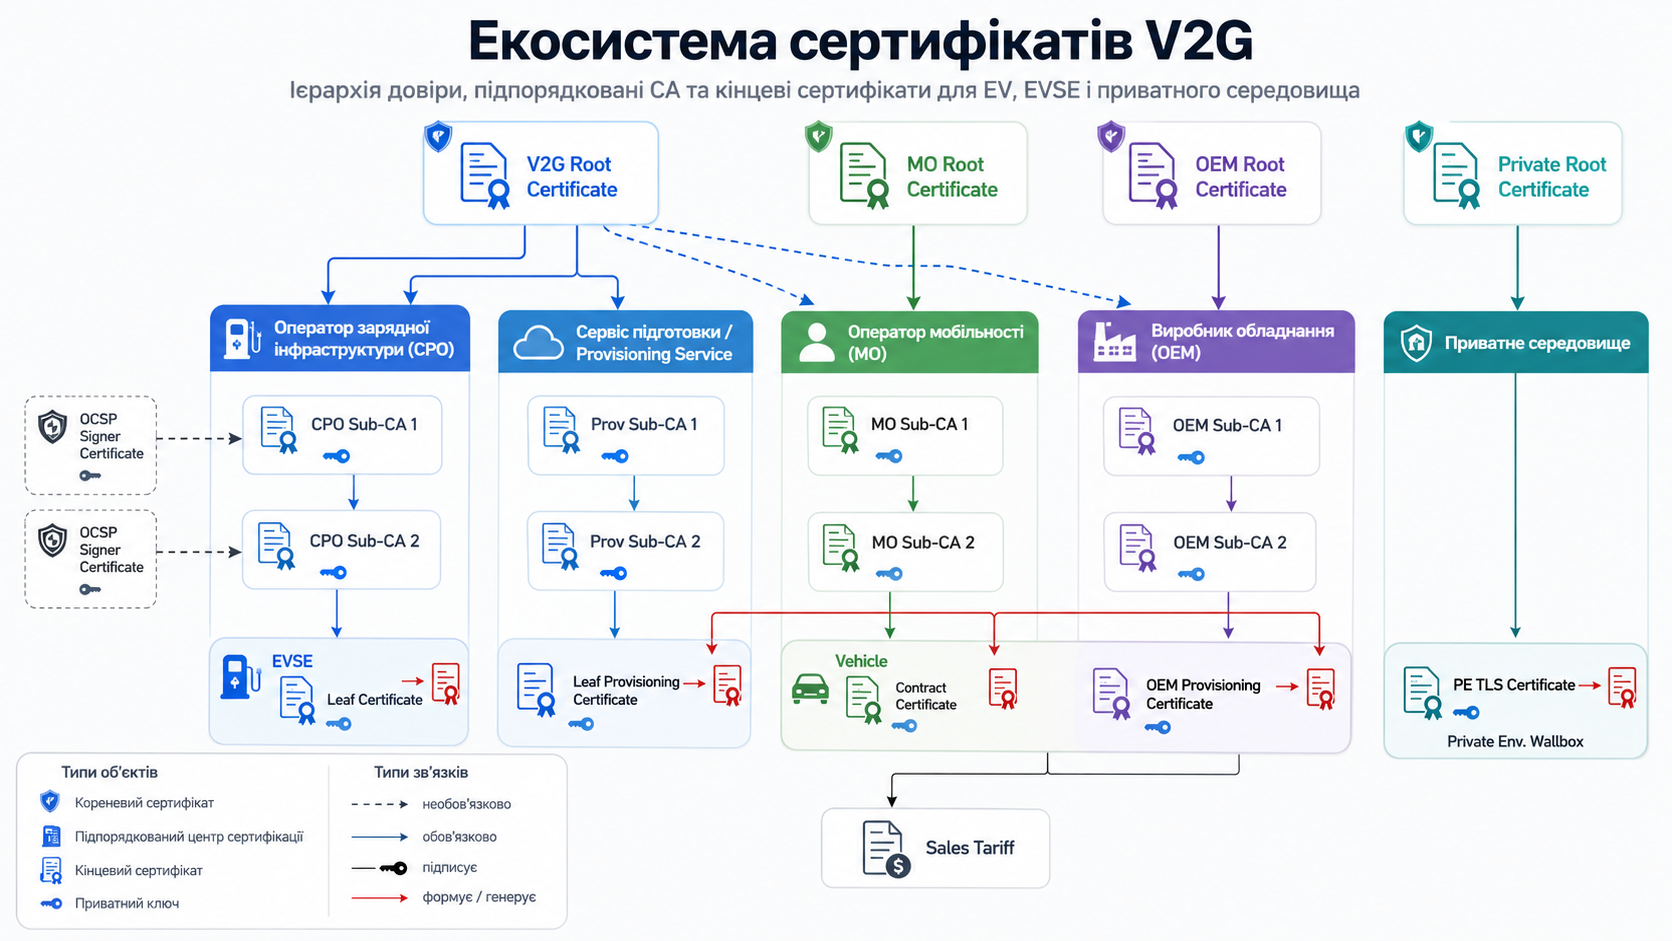
Тримаємо в голові цей малюнок. У дереві V2G PKI три рівні і п'ять акторів.
Верхівка — V2G Root CA. Це той самий "Visa" з нашої аналогії. Її приватний ключ зберігається у двох незалежних місцях: у CharIN і у Hubject. Якщо одна сторона буде скомпрометована — інша може видати новий корінь і відкликати старий.
Середній рівень — три Sub-CA, для трьох різних ролей у екосистемі:
- OEM Sub-CA — для виробників авто. BMW, Tesla, Hyundai, кожен великий бренд має свою OEM Sub-CA. Вона підписує сертифікати, які заливаються в авто на заводі.
- MO Sub-CA (Mobility Operator, він же eMSP) — для білінгових операторів, які видають контракти користувачам. Якщо у вас контракт з Ionity, у нього своя MO Sub-CA.
- CPO Sub-CA (Charge Point Operator) — для операторів зарядних станцій. Той, хто фізично керує мережею зарядок, має свою CPO Sub-CA для видачі сертифікатів кожній станції.
Низ — конкретні сертифікати, які реально живуть у залізі або хмарі: OEM Provisioning Cert у авто, Contract Cert у авто, Mobility Operator Cert у бекенді eMSP, Charge Point Cert у станції.
Чому так складно? Розділення відповідальностей. OEM не повинен бачити ваш контракт з білінгом. CPO не повинен мати ключі OEM-секретів. eMSP не повинен мати приватний ключ станції. Кожен має свою Sub-CA і видає сертифікати лише на свою територію.
3. CharIN і Hubject — хто тримає кореневі ключі
CharIN і Hubject — це дві компанії, які разом тримають ключі від V2G PKI. Звучить як conspiracy theory, але це інженерна реальність.
CharIN заснований у 2015 році виробниками авто і чарджерів навколо CCS-стандарту. Базується у Берліні. Веде розробку ISO 15118-20. Щорічно проводить V2G Testivals — конференції, де всі виробники привозять свої продукти і тестують interoperability між собою. EVnoon відвідував V2G Testival 2024 в Лейпцигу — ми там просили інженерів Hager розповісти, як саме у них працює стек IoTecha з VW ID. серією. CharIN — V2G governance
Hubject — старший партнер, заснований у 2012. Спільне підприємство BMW Group, Bosch, Daimler, EnBW, Innogy, Siemens, Volkswagen. Теж Берлін, так-так. Hubject керує найбільшим роумінговим хабом у Європі — їхній сервіс ICC (Intercharge Compatibility Check) валідує сумісність сотень моделей зарядних станцій з сотнями моделей авто.
Чому два, а не один? Захист від single point of failure. Якщо одна сторона буде скомпрометована — друга може видати новий корінь і відкликати старий. Це бекап на рівні фундаменту довіри. Як два резервні енергоблоки на атомній станції: можна було б і один, але хто захоче ризикувати?
4. Чотири сертифікати, які живуть у V2G сесії
Розгортаємо §2 у деталі. Якщо ви відкриєте одну V2G сесію між Rivian R1T і OnCharger станцією, в ній одночасно беруть участь 4 окремі сертифікати. Ось матриця "хто де живе":
| Сертифікат | Де живе | Хто видає | Коли використовується | Термін |
|---|---|---|---|---|
| OEM Provisioning Cert | У авто, в secure element ECU | OEM Sub-CA | Перший Plug & Charge — для отримання Contract Cert | 5 років |
| Contract Certificate | У авто, в secure element | MO Sub-CA через eMSP | Кожна V2G/V2H сесія для авторизації білінгу | до 2 років, поновлюється |
| Mobility Operator Cert | У бекенді eMSP (хмара) | MO Sub-CA | Для підпису нових Contract Cert користувачів | 10 років (Tier-2 CA) |
| Charge Point Cert | У станції, в secure element / TPM | CPO Sub-CA | Кожен TLS handshake як server cert | 5 років (SECC cert) |
Це чотири різні замки. Зловмисник, що зламає один — не зможе видати себе за іншого. Окремий замок для авто, окремий для контракту, окремий для оператора, окремий для станції. Можна зробити простіше? Можна. Але якщо ваше авто читає 100 станцій у місяць, а кожна станція бачить 1000 авто за рік — спрощення відкриє нову атаку.
Повна шкала термінів дії — від кореня до листа
Один цікавий момент який не одразу впадає в очі: чим вище у дереві, тим довший термін дії сертифіката. Це логічно — корінь не повинен часто переоновлюватись, інакше потрібно "перепрошивати" мільйони пристроїв. Лист — навпаки, оновлюється часто, бо контракти і оператори змінюються щодня.
| Рівень / тип | Термін дії | Чому так |
|---|---|---|
| V2G Root CA | 30 років (приватний ключ використовується 10 років) | Фундамент довіри — не оновлюється часто. Але приватний ключ ротується кожні 10 років для безпеки |
| Tier-1 CA (OEM Root, MO Root) | 20 років | Прив'язані до брендів — рідко змінюються |
| Tier-2 CA (Sub-CA для OEM, MO, CPO) | 10 років | Оперативний рівень — компанії можуть міняти ключі |
| SECC certificate (Charge Point) | 5 років | Станції фізично існують 5–10 років, OCPP оновлює перед expiry |
| OEM Provisioning / Vehicle / CPS | 5 років | Заводський сертифікат авто — періодично рефрешиться |
| Contract Certificate | до 2 років | Контракти змінюються — короткий цикл |
| OCSP Responder | максимум 1 рік | Сервіс перевірки відкликань — найкоротший цикл для свіжості даних |
Якщо вас здивувало, що корінь живе 30 років — згадайте Visa. Її кореневі сертифікати теж проектуються на десятиліття, бо неможливо одночасно "перепрошити" мільярди банківських терміналів по всьому світу. У V2G ситуація схожа — мільйони авто і станцій неможливо одночасно оновити, тому корінь має бути стабільним.
4.1. OCPP 2.1 — як cert потрапляє у вашу станцію
Один момент ми не хочемо обійти — звідки станція бере свій Charge Point Certificate. Це окрема історія, бо тут вступає інший протокол: OCPP 2.1 чи 2.0.1.
OCPP — Open Charge Point Protocol — це канал між зарядною станцією і її оператором (CPO). Якщо ISO 15118 це розмова "станція з авто", то OCPP — це розмова "станція з білінгом і керуванням". Дві різні комунікації, два різні протоколи, два різних кінця у вашій зарядці.
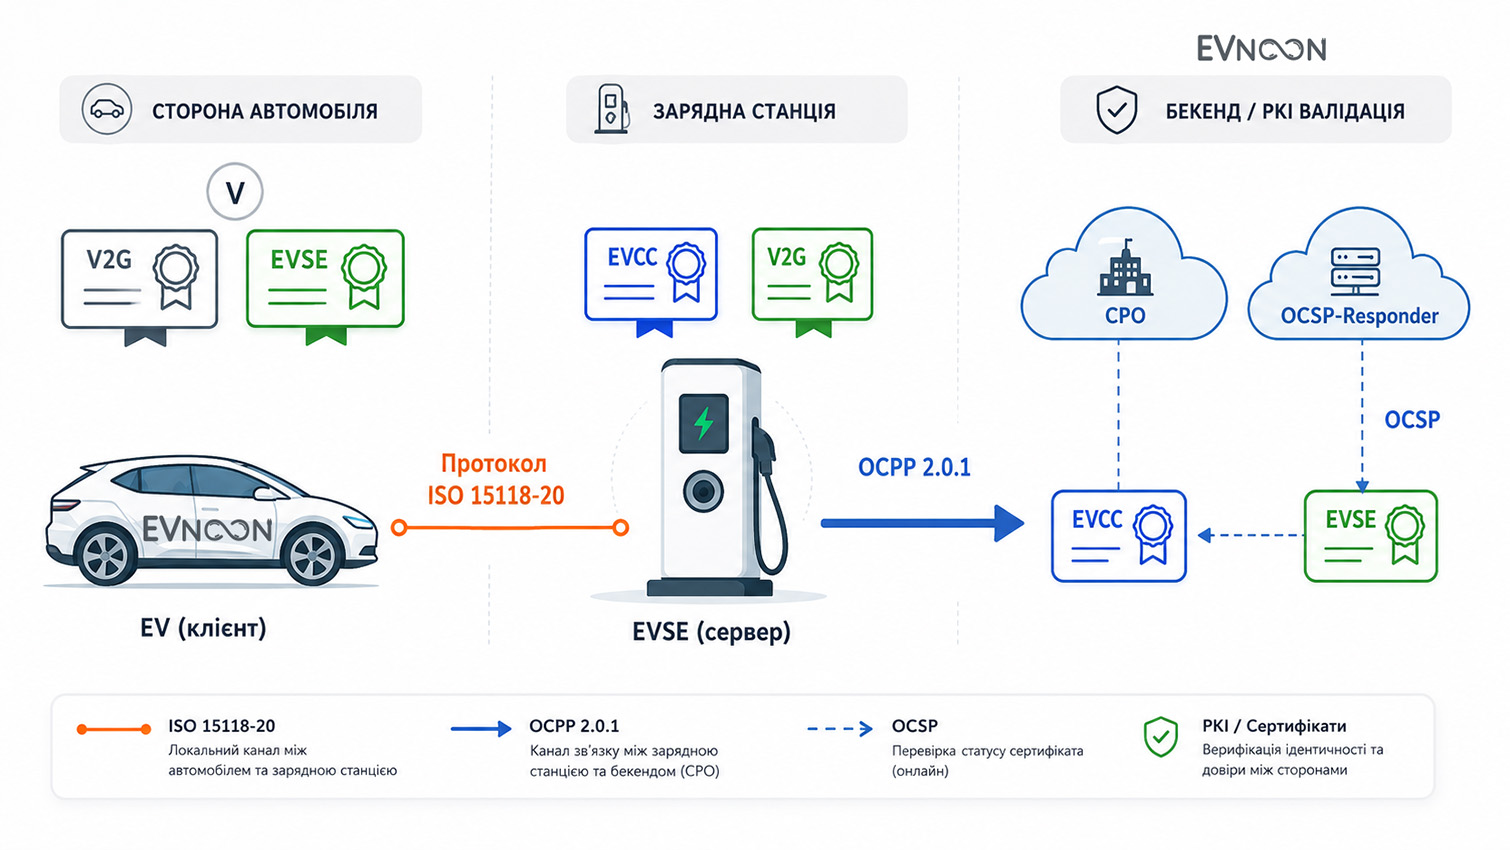
OCPP 2.1 додав повноцінне керування сертифікатами. Раніше Charge Point Cert заливався у станцію вручну при встановленні. Через 3 роки сертифікат прострочувався — і станція переставала приймати V2G. Власник дзвонив у техпідтримку, інженер приїжджав з ноутбуком, вручну заливав новий cert. Кому це треба?
OCPP 2.1 виправив це автоматизацією. На пальцях flow:
- Виробник станції генерує приватний ключ у secure element при складанні (ключ ніколи не залишає чіп фізично)
- Видається CSR (Certificate Signing Request) і відправляється CPO
- CPO підписує CSR своїм CPO Sub-CA — отримує валідний Charge Point Certificate
- CPO заливає підписаний сертифікат у станцію через OCPP 2.1 (
SignCertificateRequest+CertificateSignedRequest) - За кілька місяців перед expiry CPO автоматично оновлює сертифікат через той самий OCPP канал. Власник не помічає нічого.
Що це значить для вас? Якщо у станції немає OCPP 2.1 з керуванням сертифікатами — вона стане "мертвою" через 3 роки. Так, 3 роки до brick'а.
Це і є причина, чому EVnoon вибирає тільки моделі з повним OCPP 2.1 — щоб через 3-5 років станція не стала просто гарним кирпічиком на стіні.
4.2. Чому все це шифрування — не для краси: кабель не приватний канал
Один популярний скептичний момент: "а нащо все це? Дані ж йдуть по кабелю, не через WiFi. Хто це перехопить?". Інтуїтивно здається — встромив кабель, маєш приватний фізичний тунель між авто і станцією. Логічно? Логічно. Але неправильно.
У CCS дані передаються як PLC-сигнал (Power Line Communication) по зарядному кабелю. І дослідження показують, що цей фізичний канал випромінює інформацію далеко за межі станції. PLC-сигнал поширюється не тільки по жилі — частина потужності "тече" через заземлення і кабельну ізоляцію назовні. Той самий cross-coupling, через який SLAC доводиться окремо ідентифікувати "свою" станцію в паркінгу — це не вигадка стандартизаторів, це фізичний факт.
За кілька сотень доларів сьогодні можна купити SDR-обладнання (Software Defined Radio) і слухати ці випромінювання за 2–10 метрів від станції. А якщо PLC-стек слабкий — можна не тільки слухати, а й активно втручатись. Encyclopedia.pub — огляд PLC-радіовипромінювання у CCS
DCeption — перший SDR-атак на HomePlug Green PHY (січень 2026)
У січні 2026 вийшла стаття DCeption на arxiv. Автори заявили першу real-time SDR реалізацію HomePlug Green PHY — того самого протоколу L2, який ми розбирали у Статті 2. Тобто вони можуть у реальному часі:
- Спостерігати весь трафік усередині зарядного кабелю
- Робити downgrade-атаки — примушувати сесію переходити на старіший протокол із слабшим шифруванням
- Робити TLS stripping — намагатись відлущити шар шифрування і дивитись plaintext
- Активно модифікувати
PowerDeliveryповідомлення — наприклад, попросити вашу батарею віддати більше ніж вона має
Це не теоретичний воркшоп. Це робоча реалізація з відтворюваним кодом. Висновок дослідників прямий: якщо у вашій станції TLS-implementation слабка або обходиться — зарядна сесія може бути перехоплена або модифікована з відстані до 10 метрів. Без TLS 1.3, обов'язкового з secp521r1 і AES-256-GCM, ваша V2G-сесія була б широко відкрита для таких атак. DCeption на arxiv — real-time SDR MITM проти CCS
І ось чому 5-пунктовий чек-лист, який ми покажемо у §8, починається з secure element і валідного PKI ланцюжка. Якщо станція проходить ці пункти — атака з DCeption-style SDR проти неї не спрацює. Якщо ні — то ваша приватна V2G-сесія може стати чужим відкритим радіоканалом.
5. TLS 1.3 handshake — крок за кроком
Тепер коли ми знаємо хто є хто у V2G PKI — повертаємось до тих 1.5 секунд "TLS handshake", які ми зачепили у попередній статті. Дивимось що там відбувається насправді.
Уявімо: ваше авто (Rivian R1T) встромило кабель у нашу OnCharger станцію. SLAC завершився, IP-адреси обмінялись, TCP-з'єднання встановлене. Час для TLS.
Авто (Rivian R1T) надсилає станції список крипто-можливостей: які cipher suites підтримує, які еліптичні криві знає, генерує тимчасовий ключовий матеріал (key_share для secp521r1).
Станція вибирає TLS_AES_256_GCM_SHA384 (єдиний дозволений у ISO 15118-20), відправляє свій key_share і — головне — свій Charge Point Certificate разом з усім ланцюжком: CP Cert → CPO Sub-CA Cert → V2G Root Cert.
Авто бере отриманий ланцюжок і перевіряє знизу вгору: підпис Charge Point Cert валідний? (так, його підписала CPO Sub-CA). А CPO Sub-CA валідна? (так, її підписала V2G Root). А V2G Root знаю я? (так, її публічний ключ зашитий у мою пам'ять заводом). На кожному кроці перевіряється термін дії і запит до OCSP, чи не відкликана.
Тепер у відповідь авто відправляє свій Contract Certificate разом з його ланцюжком: Contract Cert → MO Sub-CA → V2G Root. Це той самий "білінговий паспорт" авто, який каже "у мене є валідний контракт з Ionity, ось підпис".
Те саме, але дзеркально. Станція перевіряє ланцюжок Contract Cert → MO Sub-CA → V2G Root. Знову OCSP. Знову терміни. Якщо щось не так — SessionStop і кінець розмови.
Обидві сторони підтверджують володіння своїми приватними ключами через CertificateVerify, далі Finished — і канал готовий. Тепер усі повідомлення (SessionSetup, AuthorizationSetup, ServiceDiscovery і так далі) шифруються AES-256-GCM. Усе разом — близько 1500 мс.
Зачекайте, а як же станція знає, чи "довіряти" саме цьому V2G Root? Воно ж не один на світі. Відповідь: у завод-програмованому trust store кожної станції зашитий список усіх валідних V2G Root публічних ключів. Це той самий список, який оновлюється виробником через OTA firmware updates. Academic paper: TLS-handshake for Plug and Charge (ResearchGate)
6. Plug & Charge — окрема історія в межах handshake
Тут момент, який часто плутають. TLS handshake і Plug & Charge — це не одне й те саме. Перший — це криптографічна перевірка "хто ти?". Другий — це бізнес-перевірка "у тебе є валідний контракт?".
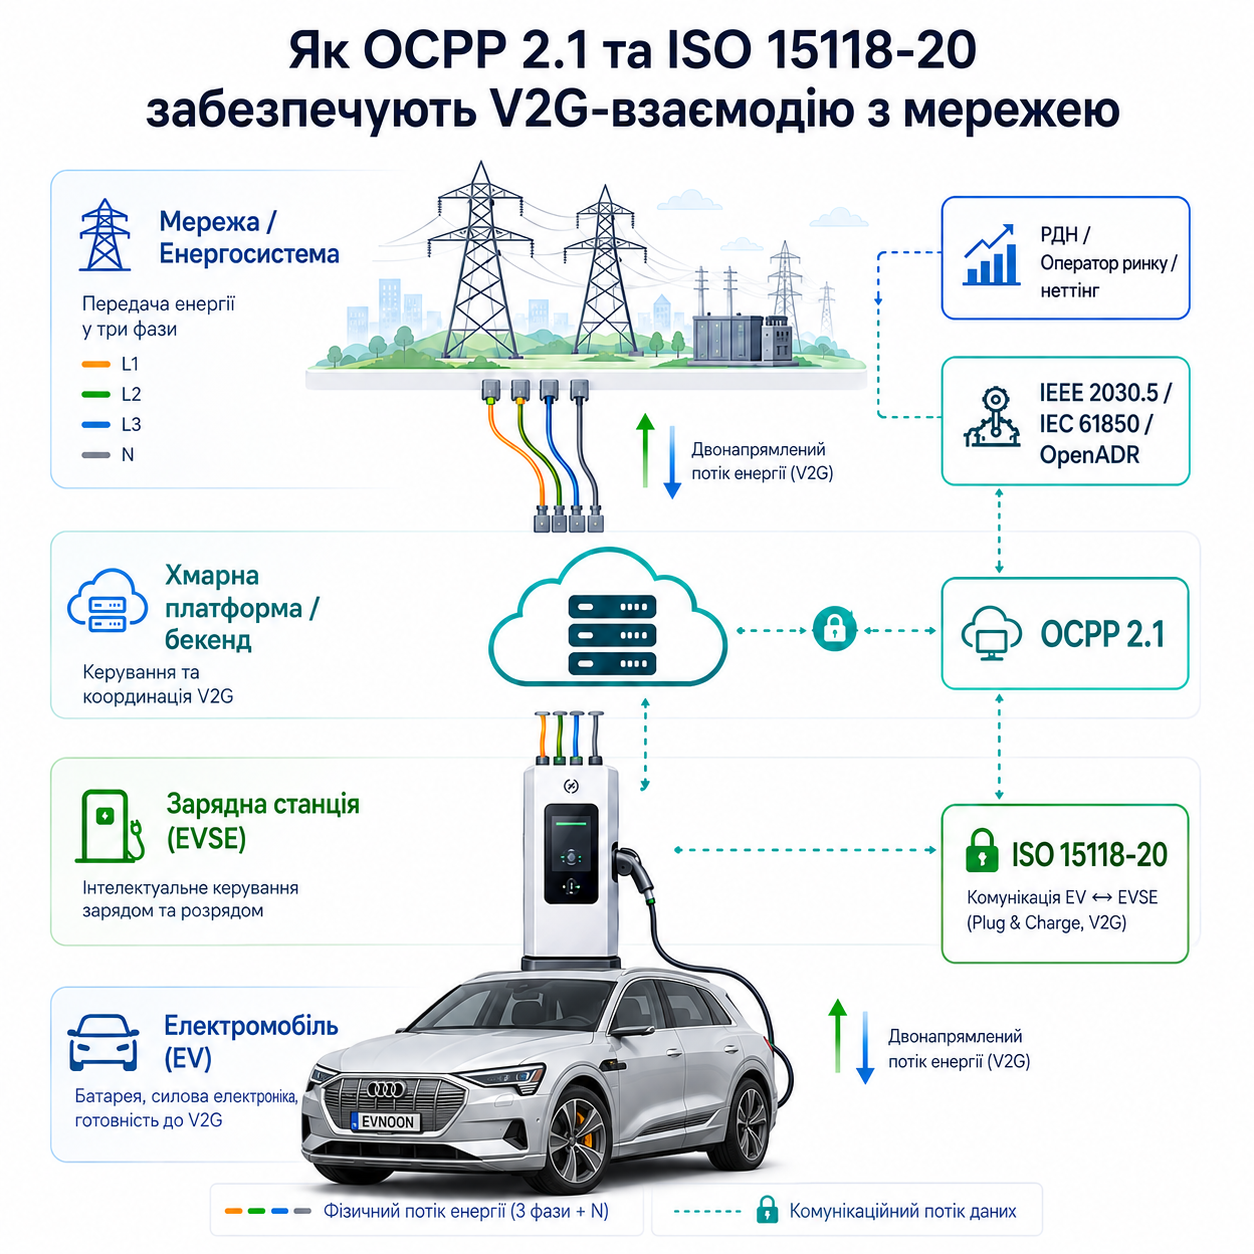
Що відбувається після TLS handshake:
- Авто надсилає
AuthorizationReqз PnC методом і своїм Contract Certificate ID - Станція перевіряє Contract Cert локально (підпис, термін)
- Станція робить запит до свого CPO бекенду через OCPP 2.1: "чи є для цього Contract Cert ID валідний контракт зараз? хто платить?"
- CPO у себе перевіряє таблицю активних контрактів, при потребі робить запит до Hubject ICC або напряму до eMSP
- Якщо все ОК → станція повертає авто
AuthorizationResзAccepted - Якщо контракт прострочений, відкликаний, або не активний у цій мережі →
RejectedіSessionStop
Уся ця додаткова перевірка займає ще близько 200-500 мс після TLS handshake. Тому загальний час "встромив кабель → пішов струм" у Plug & Charge сценарії — це ті самі ~5 секунд, які ми показували у попередній статті.
А якщо Contract Cert у авто ще немає (перший раз)? Тут вмикається сценарій Certificate Installation. Станція бачить що Contract Cert порожній, але є OEM Provisioning Cert (заводський). Станція звертається до eMSP бекенду, той генерує новий Contract Cert під цей VIN і відправляє назад до станції, а станція — у авто. Все, наступні сесії — швидко.
В Україні наразі окрема цікава деталь — у схемі від CPO до eMSP в майбутньому буде задіяний РДН (Ринок «на добу наперед») / Оператор ринку електроенергії для розрахунку ціни на енергію, продану у мережу під час V2G сесії. Поки що цей механізм ще не запущений як публічна послуга, але інфраструктура — стандартна OCPP 2.1 — вже готова. Коли НКРЕКП прийме регуляції, EVnoon-станції автоматично почнуть продавати енергію за market-price.
7. Коли сертифікат скомпрометований — OCSP, CRL, реальні CVE
Сертифікати — не вічні. Іноді їх треба відкликати. Сценарії бувають різні:
- Авто продане новому власнику — старий Contract Cert треба відкликати, новий господар оформлює свій
- Хакер витяг приватний ключ з пам'яті станції — CPO відкликає Charge Point Cert і випускає новий
- eMSP пішов на банкрутство — їхні Contract Certs треба перепідписати під іншим оператором
- Виявлено вразливість у firmware, що могла розкрити ключі — превентивне відкликання тисяч сертифікатів
Для цього є два механізми:
Станція або eMSP робить запит "чи цей серт ще валідний?" перед кожною сесією. Реальний час, мікросекунди затримки. Найшвидший і найточніший спосіб.
Список відкликаних сертифікатів, оновлюється періодично (зазвичай раз на добу). Запасний механізм на випадок коли OCSP недоступний.
У всіх таких сценаріях критичним є швидкість оновлення. Станція з OCPP 2.1 OTA каналом отримує firmware-патч за лічені години після того, як виробник його випустить. Станція без OCPP — чекає інженера з ноутбуком на місці або не оновлюється взагалі. Запам'ятайте цю історію коли будете обирати станцію. PlaxidityX — ISO 15118 cybersecurity guide
8. 5-пунктовий чек-лист — як перевірити PKI станції перед покупкою
Цей чек-лист універсальний. Можна застосувати до будь-якої V2G/V2H станції на ринку. Якщо продавець не може чітко відповісти на ці 5 питань — це червоний прапор.
- Чи має станція secure element / TPM для зберігання приватного ключа? Без цього ключ лежить у звичайному flash і витягається за хвилини.
- Чи переходить станція з заводського самопідписаного сертифіката на production-сертифікат від CPO через OCPP CSR-flow після першого підключення до бекенду? Самопідписаний на заводі — це нормально. Але якщо станція не вміє згенерувати CSR і отримати реальний підпис від CPO Sub-CA — вона назавжди залишиться з фейковим коренем, який валідують тільки вона сама.
- Чи робить станція OCSP-валідацію при кожній V2G-сесії? Без OCSP станція приймає прострочені сертифікати — це дірка у безпеці.
- Чи підтримує станція OCPP 2.1 з керуванням сертифікатами? Без цього через 3 роки сертифікат прострочиться і станція "помре" як V2G пристрій.
- Чи отримує станція OTA firmware updates від виробника? Без OTA-каналу до виробника firmware-патчі не приходять. У світі V2G це означає, що нові виправлення безпеки залишаться поза вашою станцією.
Це наш робочий вибір номер один для українського ринку. Та сама станція, на якій EVnoon тестував Rivian R1T, Jaguar i-Pace, MG4, VW ID.4 та інші авто з 2024 року. Жодного SessionStop через сертифікати чи електроніку. Якщо вам потрібна V2G станція сьогодні і ви не хочете гратись у "подивимось чи спрацює" — це вона.
| Критерій з чек-листа | OnCharger V2G 15 кВт |
|---|---|
| Secure element / TPM | ✅ STSAFE-A110 від STMicroelectronics |
| Charge Point Cert з ланцюжком до V2G Root | ✅ Підписаний CPO Sub-CA, ланцюжок до Hubject V2G Root |
| OCSP-валідація при кожній сесії | ✅ Виконується перед кожним PowerDelivery |
| OCPP 2.1 з cert management | ✅ Повна підтримка SignCertificate + автоматичне оновлення |
| OTA firmware updates | ✅ Через EVnoon-білінгову панель |
| Ціна для України | 3 500 EUR (для порівняння: Hager E3/DC у ЄС — ~10 000 EUR, enphase - 8 500 EUR, quasar 2 11kw - 7 500 eur) |
| Гарантія | ✅ Локально в Україні, інженерія EVnoon у Києві |
Для авто з 800В архітектурою (Kia EV9, Hyundai Ioniq 5/6, Genesis, Porsche Taycan, Lucid Air) у нас є OnCharger HV DC 22 кВт — той самий PKI стек, але з 1200V SiC MOSFET-ами для високовольтних батарей.
9. Що далі — фізика заліза
Тепер ми знаємо, що говорить протокол. І знаємо, хто підписав цю розмову. Але всі ці байти — лише команди, які треба зробити фізично. Перетворити змінний струм 230 В на постійний 800 В з ефективністю 97% — а потім зробити те саме у зворотному напрямку під час V2G. Це робота заліза. Силова електроніка. SiC MOSFET-и. Топології DAB і CLLC.
У наступній статті ми відкриваємо корпус станції і дивимось, чому 1200V SiC чіп робить можливим те, що інакше неможливо.
→ Стаття 4: Залізо двонаправленого інвертора — SiC, DAB, ефективність 97.5%